미 연방수사국(FBI)이 북한 해커 조직이 거래소 바이낸스에서 빼돌린 63억 6000만 달러 규모의 가상자산을 묶어두기 위해 추적 작업을 벌이고 있다. 공격자들은 24시간 작동하는 자동화 체계를 가동해 자산 동결을 피하고 있다.
FBI는 지난달 31일 북한 라자루스 하위 조직인 트레이더 트레이터가 이번 사건을 일으켰다고 규명했다. 수사당국은 이들이 탈취 자금을 이더리움 토큰으로 바꾼 뒤 탈중앙화 금융 서비스와 즉시 스왑을 거쳐 숨기려 한다고 판단해 628개 가상 지갑 주소를 공개했다. 관련 지갑에는 이더리움 지갑 608개가 포함됐다.
블록체인 분석 업체들에 따르면 북한 측은 발행사 통제가 가능한 스테이블코인을 중앙 관리자가 없는 이더리움으로 빠르게 바꿨다. 체이날리시스는 공격자들이 5억 달러 상당의 스테이블코인을 옮긴 뒤 20분 만에 3억 2500만 달러어치를 약 2억 8500만 달러 상당의 이더리움으로 바꿨다고 전했다. 엘립틱도 7억 8600만 달러 상당의 스테이블코인이 12%에서 26% 손실을 보며 교환됐고, 6000만 달러 상당의 USDT를 탈중앙화 대출 플랫폼 Aave에 예치해 1만 9762 이더리움을 빌린 사실을 확인했다.
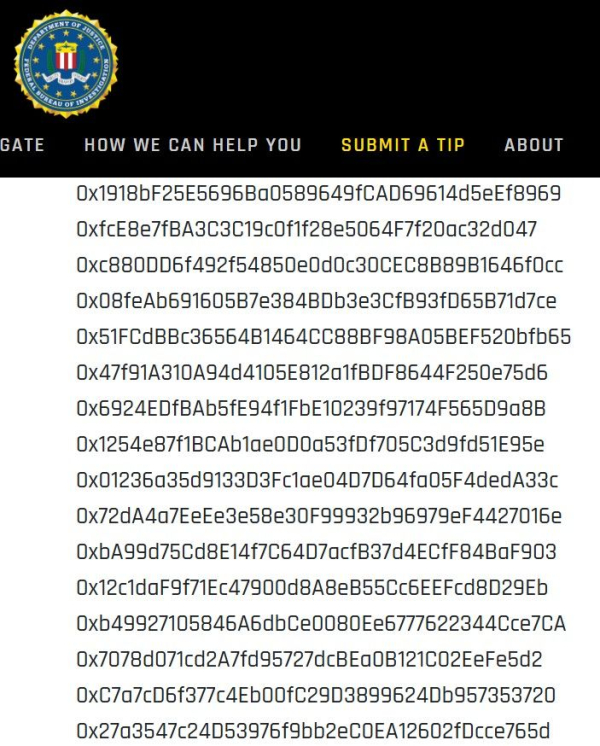
훔친 가상자산은 정밀한 자동 이체 체계를 거치며 흩어졌다. 19개 주소로 1000개씩 분산된 비트코인은 거래소로 이동하지 않았다. 트론 체인에서는 6억 3800만 TRX가 한 지갑에 모였다가 소액으로 쪼개져 최소 6개 브리지를 거쳐 이더리움으로 전환됐다. 지난달 30일부터 이달 1일까지 평균 90초 간격으로 소수점 여섯째 자리까지 쪼갠 1113건의 이체가 이틀 밤새 이어졌다.
이러한 대규모 자동화 과정은 이전 사건과 구별되는 정황으로 꼽힌다. 호주 사이버 보안회사 라빈의 데니스 데스몬드 최고 기술 책임자는 “우리가 목격한 것은 단일 취약점을 기반으로 한 최초의 대규모 공격이라고 생각한다”며 가상자산 자금세탁 작전에 기술적 교란과 유인 방어책을 마련해야 한다고 말했다.