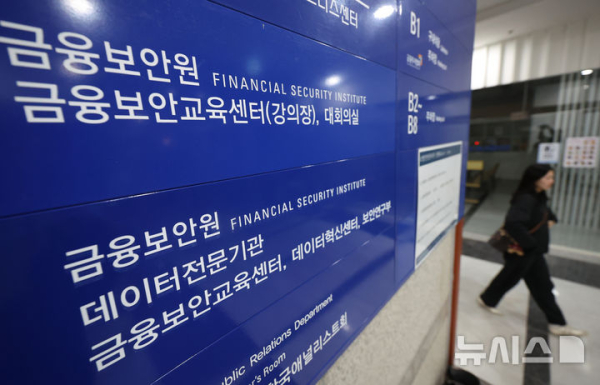
금융보안원이 운영하는 상시평가지원 시스템이 외부 해킹 공격을 받아 내부 정보가 새어 나간 사실이 지난 9일 확인됐다고 11일 금융권이 전했다.
현재 파악된 유출 내역은 행정서식 200여 건을 비롯해 서식 내 개인정보 약 300건과 시스템 이용자 정보 350여 건이다. 금융당국은 11일 오전 점검반을 꾸려 금융보안원 현장점검에 들어갔으며, 금융위원회는 침해 사고 경위와 유출 규모, 사후 조치를 들여다보고 있다.
금융보안원은 올해 금융사 취약점 분석·평가 기준을 789개에서 869개로 늘리고 모의해킹 전담 조직과 웹보안점검팀을 새로 만들며 금융권 보안을 독려해 왔다. 지난 9월 17일 금융사 보안 실무자 세미나에서는 연 1~2회 정기 진단만으로는 부족하다며 상시 점검을 내세웠으나, 두 달도 안 돼 자체 전산망이 뚫렸다. 지난달 14일 기준 금융당국이 침해사고를 파악한 금융회사 16곳 가운데 10곳도 회원사로 나타났다.
전문가들은 외부 전문기관을 활용한 점검 체계 도입을 촉구했다. 황석진 동국대 국제정보보호대학원 교수는 “자기 집도 못 지키면서 남보고 집을 잘 지키라고 가서 대문 만들어 주는 것은 아닌 것 같다”며 “금융보안원의 자체 보안 관리체계에 대한 점검이 필요하다”고 지적했다. 이어 “보안을 점검하는 기관도 독립적인 보안 점검을 받아야 한다”며 “금융보안원 역시 외부 전문기관을 통한 정기적인 보안 평가를 받아야 한다”고 덧붙였다.
황 교수는 또 “하나의 시스템이 침해됐을 때 여러 금융회사가 잠재적인 피해를 볼 수 있는 위험에 노출됐다고 볼 수 있다”며 “민감한 원본 자료는 금융회사 내부에 보관하도록 하고 금융보안원은 필요한 평가 결과를 중심으로만 제출받아 확인해야 한다”고 짚었다. 아울러 “민감한 정보가 거의 유출되지 않았다는 설명만으로 안전하다고 단정하기는 상당히 어렵다”며 “유출된 정보가 어떤 성격이 있는지, 실제 공격에 활용될 가능성이 있는지 객관적으로 검증하는 것이 가장 중요하다”고 말했다.
기관장 인선과 관련해 정보보호 전문성을 보강해야 한다는 지적도 있다. 금융보안원은 2015년 출범 이래 현 원장을 포함한 역대 원장 5명이 전원 금융감독원 부원장보 출신이다. 반면 한 금융권 관계자는 해킹 기법이 고도화되는 상황이라며 사고 사실만으로 관리가 부실했다고 단정하기보다 고도화된 공격에 맞설 방안을 찾아야 한다고 말했다.