금융보안원이 해킹 공격을 받아 금융회사들이 낸 자료 일부가 새어 나갔다. 금융당국 등에 따르면 금융보안원은 지난 9일 오후 3시께 금융회사 평가를 돕는 상시평가 시스템에서 정보가 유출된 사실을 파악하고 금융위원회 등에 알렸다.
해커는 시스템 취약점을 이용해 금융감독원과 같은 수준의 열람 권한을 얻어 접속한 뒤 내부 문서를 빼냈다. 금감원이 실제 쓰는 계정이 빠져나간 형태는 아니다. 문제가 된 시스템은 각 금융사가 개인신용정보 보호 실태를 스스로 점검하고 서류를 내는 온라인 창구다. 금감원도 여러 회사의 평가 결과를 살피기 위해 이 전산망을 이용해 왔다.
금융보안원 관계자는 “금감원을 위장해서 시스템을 뚫은 것은 아니다”라며 “해커가 시스템 취약점 등을 이용해 금감원 수준의 접근 권한을 확보한 것”이라고 설명했다. 공격자는 흔적을 가리기 위해 100개가 넘는 인터넷주소(IP)를 바꿔가며 접속한 것으로 파악됐다. 금융보안원 관계자는 “IP를 바꿔가며 접속한 것과 금감원 계정 권한을 확보한 것은 별개의 문제”라며 “구체적인 침입 경로와 공격자 관련 정보는 현재 조사 중”이라고 말했다.
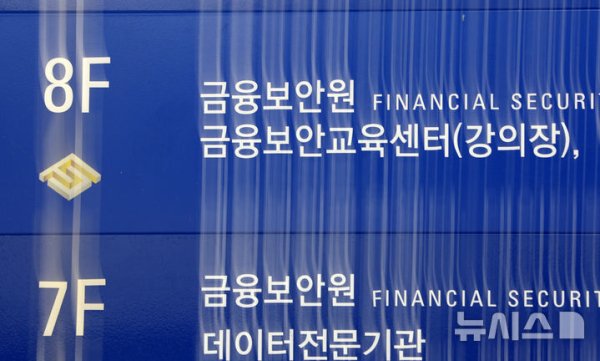
확인된 피해 내역은 개인신용정보 동의서 샘플 등 행정서식 약 200건, 서식 속 개인정보 300여건, 시스템 이용자 정보 350여건이다. 금융위는 점검반을 꾸려 금융보안원 긴급 현장점검을 시작했다. 금융당국 관계자는 “오전에 점검반을 꾸려 현재 현장점검을 진행 중”이라고 전했다.
금융보안원은 전산망 접속을 끊고 한국인터넷진흥원(KISA)에 피해를 접수했다. 금융보안원은 침해 원인과 추가 피해를 조사한 뒤 정보보호 관리체계를 다시 점검해 대책을 세울 방침이다.